Standalone Site-to-Site WireGuard NETMAP
PRD v0.3 · EN-3929 · 2026-09-14 · 待评审
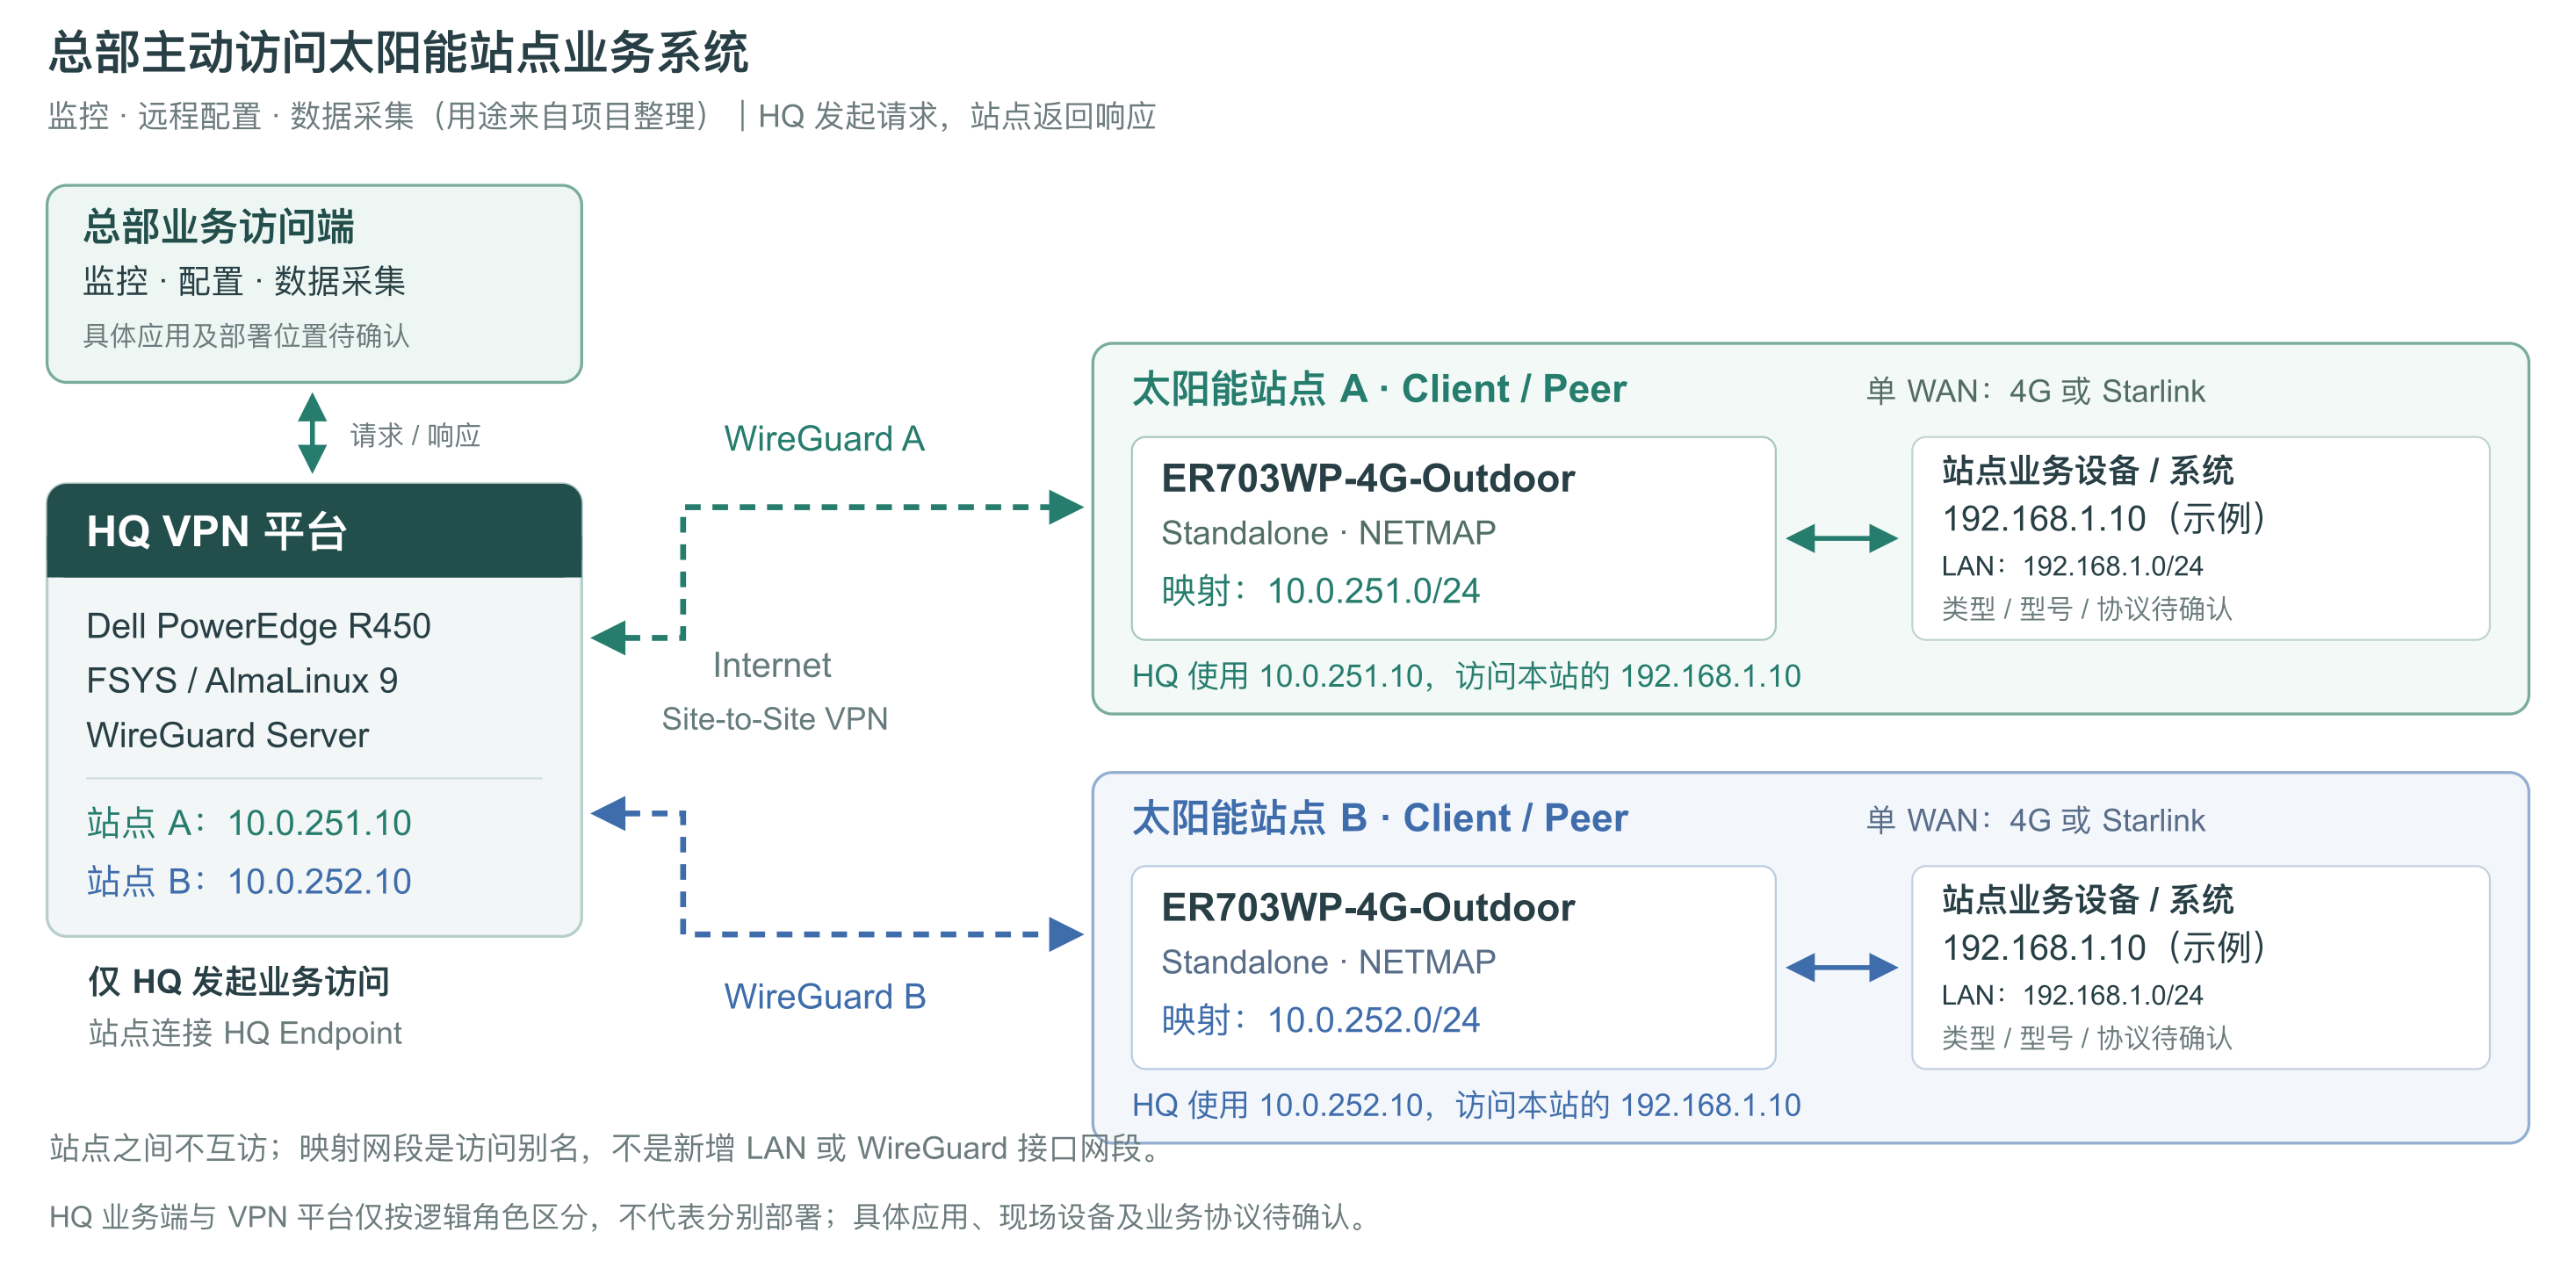
一次访问,地址如何变化
两次转换都在站点网关完成。HQ 的路由和对应站点 Peer 的 AllowedIPs 使用映射网段;访问权限仍由现有 ACL 控制。站点 Peer 连接 HQ Endpoint 与 HQ 主动发起业务访问,是两个不同层面的方向;图中地址均为示例。
目标与范围
在 ER703WP-4G-Outdoor Standalone → VPN → Site-to-Site VPN → WireGuard 配置中增加 IPv4 子网 1:1 映射。HQ 为第三方 WireGuard Server,ER703 为 WireGuard Client(站点 Peer),连接双方网络。多个站点使用相同 LAN 网段时,HQ 通过各站点独立的映射网段访问终端,无需改动终端地址。
每站点单 WAN,目标吞吐 20–30 Mbps。ER703 在其 Peers 中配置 HQ 对端;站点位于 NAT 后时,由 ER703 主动向 HQ Endpoint 建立、保持隧道;仅 HQ 发起业务访问,无远端站点间互访需求。Site-to-Site 描述总部与站点网络的连接,不要求各远端站点互通。
本次仅覆盖 Standalone WireGuard;不扩展 Controller、其他 VPN、IPv6 或通用 NAT 页面。Controller 需求归入后续 NAT 支持 VPN Interface / VPN 策略专项评估,不在本 beta 承诺内。
交互与规则
按研发目标入口 VPN → Site-to-Site VPN → Add / Edit → WireGuard,在 Interface 的 Local Network Type / Local Networks 下方增加 NETMAP;保留内嵌 Peers → Add / Edit 弹窗。NETMAP 配置属于 Interface,Endpoint 等对端参数属于 Peer。拓扑只用于 PRD。
- 配置:开关默认关闭。启用后显示映射表,可增删改;Local Network 仅可选择本条 VPN 已勾选的 Local Networks,Local Subnet 只读,Mapped Subnet 前缀长度固定与原网段一致。同一 Interface 支持多个不同 LAN,每个 LAN 仅一条。取消勾选前须先移除关联映射。首版不提供 Custom IP。
- 校验:拒绝非网络地址、重复 LAN、映射网段互相重叠,以及与本机直连 LAN / WAN / WireGuard 地址冲突的配置。不得仅因存在指向映射网段的合法静态路由而拒绝。启用时至少一条有效规则。
- 保存:规则弹窗 Save 只更新当前编辑;Interface 的 OK 统一保存生效,Cancel 丢弃本次修改。应用失败保留完整旧配置并提示;重启后保留已保存配置。
- 启停及引用:关闭 NETMAP 停止转换并保留规则,再开启时校验后恢复。LAN 被引用时,修改其子网或删除前须先解除关联;不静默更改映射。
- 连接与路由:ER703 上 HQ Peer 的 Endpoint 填 HQ 可达 IP / 域名,Endpoint Port 填 HQ 监听端口,Allowed Address 填实际 HQ 地址 / 网段。HQ 上对应站点 Peer 的 AllowedIPs 及路由需覆盖该站点映射子网。Endpoint 不填写映射地址。NETMAP 不自动修改对端配置或放宽 ACL;按需使用 Persistent Keepalive 维持 NAT 后可达。本次不覆盖 Allowed Address 为 0.0.0.0/0 的全隧道场景。
验收
- HQ 经映射地址到达正确 LAN 主机,回包反向转换且主机位不变。
- 两个相同 LAN 网段的站点使用不同映射网段,HQ 可分别访问,无串站。
- 一个 Interface 的多 LAN 映射可独立增删改,仅允许为已选 Local Networks 配置;重复、重叠及非法网络地址被拦截。
- 关闭、重开、取消、保存失败及重启符合上述状态规则;未启用 NETMAP 的现有 WireGuard 行为不变。
- LAN 引用变更受保护;合法的映射网段路由不被误判冲突。
- HQ 主动访问及回包正常;既有 ACL 继续阻止未授权的站点主动访问和站点互通。
- 在目标硬件、基准固件和约定测试条件下验证单站点 20–30 Mbps;界面原型不替代转发测试。
待确认
- 研发 / SE:硬件版本、基准固件、单 Interface 规则上限,以及跨 Interface / 其他 VPN 的重叠判定边界。
- 产品 / 研发:与通用版本的承接、升级路径及已沟通 beta 排期的一致性;本稿不新增交付承诺。
界面依据:官方 Standalone Site-to-Site 配置图,采用 Interface 内嵌 Peers 的布局及 Allowed Address 命名。截图设备为 ER605,仅作此交互结构参考;项目型号及基准固件仍以 ER703 项目确认结果为准。研发文档明确采用相同入口,并在 Local Networks 下方增加 NETMAP。
需求依据:7/31《EN-3929 Gateway 标案信息需求规范》及 9/14《wireguard netmap 功能设计文档》;角色按本次评审澄清。范围裁剪与保存规则为产品草案,待评审确认。Endpoint / Keepalive 语义参考 WireGuard 官方说明。